Sind Sie gehackt worden? Soforthilfe-Hotline 24/7 erreichbar: +49 30 2239955102

Praxis statt Versprechen
Managed SOC im Probebetrieb

Testen Sie nicht nur die Technik, sondern den kompletten Service: SIEM, EDR oder beides — die technischen Kernbausteine unseres Managed SOC — unter realen Bedingungen und mit Ihren eigenen Daten. Mit echten Analysten, klaren KPIs und ohne langfristige Bindung.

ISO 27001
zertifiziert
Seit 2013
im Managed-SOC-Betrieb
3–6 Monate Probebetrieb,
ohne Vertragsbindung
SLA-basierte
Reaktionszeit
Unsere Empfehlung

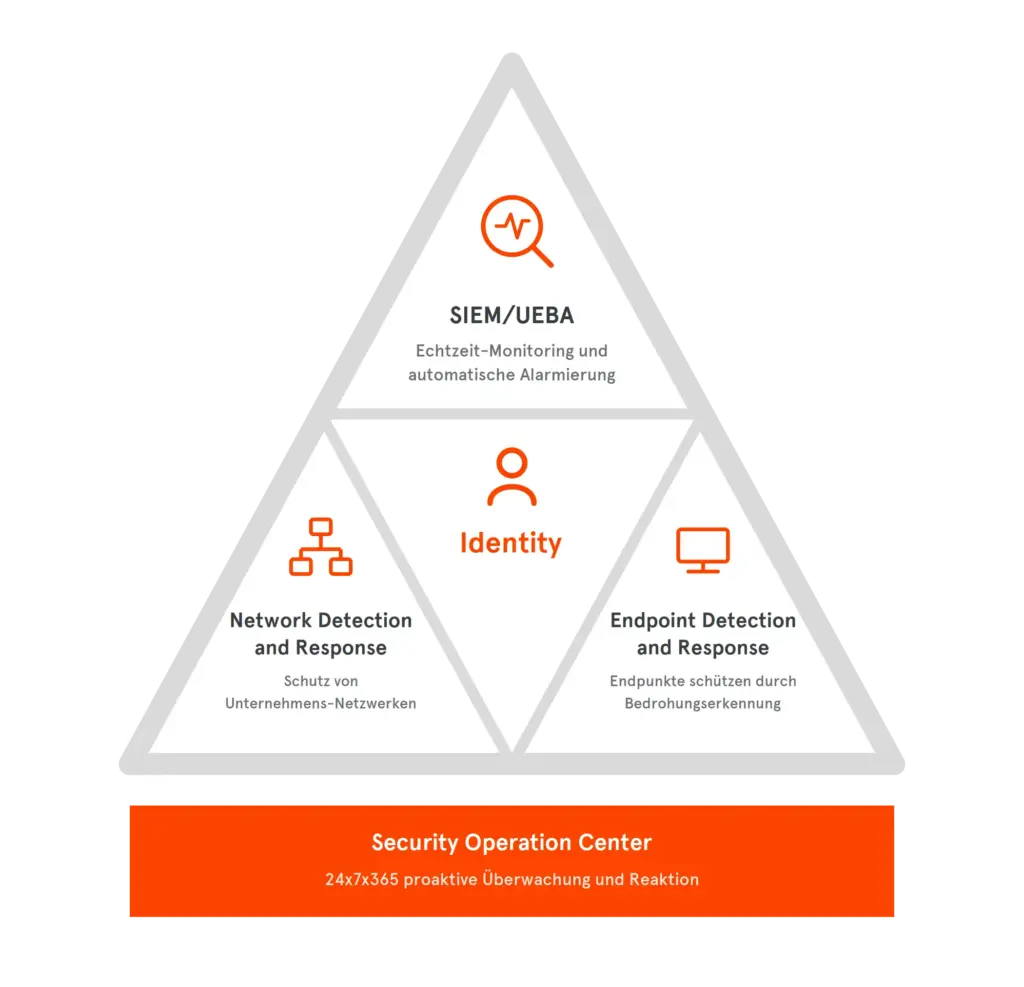
SIEM/UEBA und Endpoint Detection & Response bilden gemeinsam mit Identity-Sicherheit das Fundament eines wirksamen SOC.

Denn ein wirkungsvoller SOC-Service lebt von drei Faktoren — Prozessen, Menschen und Tools. Die Tools bringen Sie mit oder beziehen sie bei Bedarf über uns; die passenden Prozesse und die Menschen, die den Service tragen, stellen wir.

Modifizierte SOC Visibility Triad mit SIEM/UEBA, Network Detection and Response, Endpoint Detection and Response und Identity auf Basis eines Security Operation Center
Ihre Technologie oder unsere

Herstellerneutraler SOC-Service

Bestehende Plattform integrieren

z. B. Microsoft Sentinel, Splunk, Palo Alto, Microsoft Defender for Endpoint

Technologie über ujima verfügbar

Fortinet, SentinelOne, Stellar Cyber, Exabeam

Risikofrei testen

Ihr Probebetrieb: SIEM und EDR

Testen Sie SIEM, EDR oder beides mit Ihren eigenen Daten — log- und netzwerkbasierte Erkennung sowie Sichtbarkeit direkt auf dem Endpoint, voll betrieben durch unser SOC-Team.

Ihre Vorteile im Probebetrieb

Ihre Vorteile im Probebetrieb

SIEM: sammelt und korreliert Log-Daten ohne zusätzliche Software — u. a. Microsoft Sentinel, Splunk, Palo Alto.

EDR: ergänzt mit einem schlanken Endpoint-Agenten — u. a. Microsoft Defender for Endpoint, SentinelOne.

Echter Service statt Tool-Demo

Getestet wird der komplette Managed-SOC-Service: echte Analysten, echte Reports, ein echter Härtetest am Ende — gestartet mit unserem erprobten Regel- und Playbook-Paket.

Datenhoheit nach deutschem Maßstab

SIEM: Hosting on-premise oder im nach BSI C5 testierten Rechenzentrum in Deutschland.

EDR: Betriebsmodell richtet sich nach der gewählten Lösung — vorab transparent offengelegt.

Entscheidungsgrundlage statt Bauchgefühl

Definierte KPIs und dokumentierte SIEM- und EDR-Detections liefern am Ende eine belastbare Entscheidungsgrundlage.

Ihr Phasenplan

Mindestens drei Monate für belastbare Ergebnisse, auf Wunsch bis zu sechs. SIEM und/oder EDR.

Monat 1

Discovery & Onboarding

Kick-Off, Komponenten anbinden, Asset-Workshop, Hersteller-Freigabematrix und individuelles Onboarding.

Datenfluss steht

Monat 2

Baselining & Tuning

Normalverhalten lernen, False Positives senken, Playbooks anpassen auf den faktischen Bedarf.

Alarme sind belastbar

Monat 3+

Operatives SOC

Volle Detection und Response, 24/7 Service, Laufzeit nach Bedarf (3–6 Monate).

24×7-Betrieb läuft

Optional

Härtetest & Review

Tabletop, KPI-Auswertung, Übergabe-Entscheidung. Potenzieller Übergang in den Regelbetrieb.

Entscheidungsbasis

Warum Unternehmen
auf das ujima SOC vertrauen

Vereinbaren Sie jetzt Ihr Probebetrieb Erstgespräch mit unserem Experten.

Bernd Kessler, Account Manager bei ujima GmbH, lächelt in die Kamera
Ihr Ansprechpartner
Bernd Kessler
Account Manager

oder direkt anrufen

Klarheit nach der Testphase

Ihr Ergebnispaket nach 3 Monaten

KPI-Report

bestehend aus Detections, MTTD, Reaktionszeiten, Alarmvolumen, False-Positive-Quote im Verlauf. Sie wissen genau, welche Kennzahlen Ihre Umgebung liefert.

Klarheit über Ihr Sicherheitsniveau

und darüber, was die eingesetzten Tools tatsächlich in Ihrem Fall leisten.

Auditfähige Reports

als Nachweis ausgewählter Security-Maßnahmen, beispielsweise im Kontext von NIS2 und ISO 27001.

Konkrete Empfehlung

für den Regelbetrieb inkl. abgestimmtem Regel- und Playbook-Paket. Ihre Umgebung ist direkt übergabefähig.

Zwei Wege im Vergleich

Eigenes SOC oder Managed SOC?

Ein eigenes 24/7-SOC bindet Personal, Zeit und Kapital. Die reale Alternative im Mittelstand ist oft: Die IT überwacht nebenbei, mit blinden Flecken außerhalb der Geschäftszeiten. Der Probebetrieb zeigt, welcher Weg wirklich passt, bevor in eine langfristige Lösung investiert wird.

Kriterium

Eigenes SOC

Managed SOC (MSSP)

Personalaufwand*

Eigenes SOC:

6–8 Vollzeitkräfte (Schichtbetrieb)

Managed SOC:

Gering, ein interner Ansprechpartner

Technologieabdeckung

Eigenes SOC:

SIEM und EDR separat beschaffen und integrieren

Managed SOC:

SIEM und EDR aus einer Hand betrieben, herstellerunabhängig

Aufbauzeit*

Eigenes SOC:

12–24 Monate

Managed SOC:

1–5 Monate

Aufbauzeit*

Eigenes SOC:

12–24 Monate

Managed SOC:

1–5 Monate

24/7-Abdeckung

Eigenes SOC:

Schwer realisierbar

Managed SOC:

Standard inklusive

24/7-Abdeckung

Eigenes SOC:

Schwer realisierbar

Managed SOC:

Standard inklusive

Reaktionszeit

Eigenes SOC:

Abhängig von Personalverfügbarkeit

Managed SOC:

SLA-basiert, vertraglich zugesichert

Investitionsrisiko

Eigenes SOC:

Hoch (Capex-lastig)

Managed SOC:

Planbar (Opex-Modell)

Audit-Unterstützung

Eigenes SOC:

Eigenleistung

Managed SOC:

Inklusive

Skalierbarkeit

Eigenes SOC:

Begrenzt durch Personal

Managed SOC:

Flexibel anpassbar

Fazit: Ein eigenes 24/7-SOC mit SIEM und EDR erfordert typischerweise 6–8 Spezialisten und 12–24 Monate Aufbauzeit.* Ein Managed SOC liefert schnelle Absicherung. Planbar, skalierbar und audit-erprobt.

* Richtwerte auf Basis einschlägiger Branchenstudien (u. a. SANS SOC Survey) und ujima-Projekterfahrung.

Kundenstimmen
Das sagen unsere Kunden
Praxis statt Testlabor

Warum ein SOC-Probebetrieb mehr beweist als ein Produkt-PoC

Ein Produkt-PoC zeigt, ob ein Tool in einer Testumgebung funktioniert, nicht, was SIEM und EDR in Ihrem laufenden Betrieb tatsächlich leisten. Der Aufwand liegt dabei meist bei Ihnen. Ein SOC-Probebetrieb beweist Ihnen dagegen ein reales Ergebnis, begleitet von einem Service-Partner, der Sie auf dem gesamten Weg unterstützt.

Produkt-PoC in der Testumgebung

SOC-Probebetrieb mit Service-Test

So starten Sie

Ihr Weg zum Managed SOC

1

Schritt 1
Erstgespräch

Wir klären Scope, Systeme und Ziele des Probebetriebs — SIEM und EDR lassen sich unabhängig voneinander oder gemeinsam starten.

2

Schritt 2
Start des Probebetriebs

Anbindung der Logquellen bzw. Rollout der Agenten beginnt — Sie lernen unseren Service, unsere Prozesse und unser Team kennen.

3

Schritt 3
Beginn des Regelbetriebs

Nahtlose Überführung in den Regelbetrieb, inklusive vollständiger SLAs.

FAQ

Häufige Fragen zum SOC-Probebetrieb

Nein. SIEM und EDR lassen sich unabhängig voneinander oder gemeinsam starten — der Ablauf des Probebetriebs bleibt in beiden Fällen gleich.

Wir binden Ihre bestehende, unterstützte Plattform in unseren SOC-Service ein — z. B. Microsoft Sentinel, Splunk, Palo Alto oder Microsoft Defender for Endpoint. Alternativ stellen wir Ihnen eine passende Technologie inklusive Lizenzierung bereit, etwa Fortinet, SentinelOne, Stellar Cyber oder Exabeam.
Mindestens 3 Monate für aussagekräftige Ergebnisse, auf Wunsch bis zu 6 Monate. Sie steuern selbst, wie lange der Probebetrieb läuft.

Ein Produkt-PoC bewertet meist nur, ob ein Tool grundsätzlich funktioniert — Aufwand und Tuning liegen bei Ihrem Team. Im SOC-Probebetrieb übernehmen wir Einrichtung, Tuning und Betrieb; Sie bewerten den kompletten Service inklusive SLAs, Reports und Analysten-Qualität.

Einen KPI-Report, Klarheit über Ihr Sicherheitsniveau, auditfähige Reports als Nachweis ausgewählter Security-Maßnahmen (z. B. im Kontext von NIS2 und ISO 27001) sowie eine konkrete Empfehlung für den Regelbetrieb inklusive abgestimmtem Regel- und Playbook-Paket.

Nein. Der Probebetrieb läuft ohne langfristige Bindung. Am Ende erhalten Sie eine konkrete, datenbasierte Empfehlung — die Entscheidung für den Regelbetrieb treffen Sie danach.

Bereit für den nächsten Schritt?

Vereinbaren Sie jetzt Ihr SOC Probebetrieb Erstgespräch mit unseren Experten

Starten Sie Ihren SOC-Probebetrieb mit SIEM und/oder EDR, mit voller Transparenz und echten SOC-Experten aus Deutschland.

Was Sie im Erstgespräch erwartet:

Hinterlassen Sie Ihre Kontaktdaten und wir melden uns innerhalb von 24 Stunden mit einem Terminvorschlag für Ihr kostenloses Erstgespräch.

Brandneu: 197 € 0 € Pentesting-Strategien 2026

Die wichtigsten Maßnahmen, die jeder IT-Verantwortliche 2026 ergreifen sollte!